社員が、会社の承認していない生成AIに、顧客から預かった資料や社内の機密情報を入力していないか。把握できていますか?
会社が生成AIの有料版を導入していても、利用できるのが一部の社員だけなら、ほかの社員が無料版や個人契約のサービスを業務に使っているかもしれません。業務を早く進めたいという思いから情報を入力していても、会社が利用先を把握できなければ、必要な管理ができません。問題が発覚した際に、どの資料をどのサービスに入力したか分からなければ、影響範囲の調査や関係先への説明も難しくなります。
本セミナーの前半では、Elith社が「GENFLUX Security」による社員のAI利用状況の可視化、機密情報の入力に対する警告と制御、利用ログの確認を紹介します。後半では、内田洋行が「社内で使う生成AI環境をどう用意するか」を取り上げます。SaaS型、クラウド上に自社用の環境を構築するIaaS型、GPUサーバーを使う完全閉域型の違いと、社内文書の検索や質問応答への活用を紹介します。
タイムテーブル
| 【オープニング】12:00~12:05 ご挨拶、会社紹介 |
| 【第1部】12:05~12:25|株式会社Elith ①生成AIで起こる情報漏洩リスク 顧客情報・社内資料の入力、未承認AIの利用などのAIリスクの具体例をご説明します ②AI利用の可視化と情報漏洩対策 社員による外部AI利用の可視化、機密情報の入力制御、利用ログの確認をデモでご紹介します 下垣内 隆太 氏(株式会社Elith) |
| 【第2部】12:25~12:40|株式会社内田洋行 安全なAI活用環境の選び方 SaaS/IaaS/ローカルLLMの違いと選び方、GPUサーバー等の製品・活用例をご紹介します 坂本 俊博(株式会社内田洋行 スマートインサイト事業部) |
| 【クロージング】 本日のまとめ |
※プログラムは変更になることがございますので、あらかじめご了承ください。
【このセミナーで得られること】
- 会社契約の有料版を一部の社員に提供している場合でも、無料版や未承認の生成AIが業務で使われていないか、サービス、部署、利用者ごとに確認する視点
- 顧客資料や社内の機密情報が生成AIに入力されるリスクに対し、警告、ブロック、利用ログをどう活用し、社内ルールを実際の利用場面に反映するか
- 社員が業務で使えるAI環境を会社として用意するために、SaaS型、IaaS型、GPUサーバーによる完全閉域型を、接続範囲、設計の自由度、費用から比較する視点
【こんな方におすすめ】
- 社員の生成AI利用を把握したい情報システム部門やセキュリティ部門の方
- 全社で使うAI環境を検討しているDX推進部門や生成AI推進部門の方
- 顧客情報や社内資料を扱う営業部門、開発部門、管理部門の管理職の方
【セミナー概要】
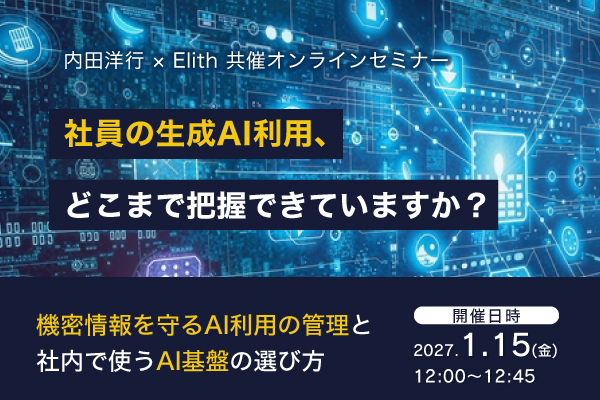
社員の生成AI利用、どこまで把握できていますか?
~機密情報を守るAI利用の管理と、社内で使うAI基盤の選び方~
日程:2027年1月15日(金)12:00~12:45
会場:Teamsよるオンラインウェビナー
費用:無料(事前登録制)
※本セミナーは、法人の方のみを対象とさせていただいております。
※同業他社様および個人の方からのお申込みはご遠慮頂いております。
※フリーメールアドレスでのご登録はご遠慮ください。
【お問い合わせ】
内田洋行 セミナー担当
ml-mugenmarketing@uchida.co.jp
お申込みはこちら